接続元の国を絞る
IPアドレスから推定する国で通信を制限。国内向けの画面で候補になります。
残るリスク:日本国内の中継先からの攻撃や、許可された利用者の不正操作。
ITが専門でなくても、大丈夫。
何を守るの? 何から始めればいい? 高い製品を選ぶ前に、会社の仕事に置き換えて、一つずつ学びます。

SCENES / 仕事の場面から
製品の名前より、起こり得る場面から。自社で確かめることを一つずつ選べます。

急な振込先変更などは、メールの返信だけで確認しません。既知の連絡先を使い、別の経路で本人に確かめます。
その連絡先は、前から知っているものですか?身近なリスクを読む
専門用語を覚える前に、自社の仕事へ置き換えてみましょう。途中から読んでも大丈夫です。
01 / セキュリティとは
難しい機械を買うことだけが、セキュリティではありません。お客さまの連絡先、見積書、注文、会社のメール。必要な人が使え、勝手に見られたり、変えられたり、失われたりしないように備えることです。
たとえば、お店の鍵を閉めるだけでなく、合鍵を誰が持つか決め、火事のときの連絡先も用意する。そのデジタル版、と考えると入口が見えてきます。これは理解のためのたとえで、ネット上の対策が鍵だけで済むという意味ではありません。

お客さまの住所を、関係のない人が見られない。
専門的には「機密性(きみつせい)」請求先や振込先が、知らないうちに書き換わらない。
専門的には「完全性(かんぜんせい)」受注や会計の情報を、仕事で使える状態に保つ。
専門的には「可用性(かようせい)」セキュリティは「安全を100%保証する」という意味ではありません。起きにくくする対策と、起きたときの被害を小さくする備えを組み合わせます。
次へ:身近なリスクを知る →02 / 自社では、何が起こり得る?
「大企業だけの話」ではありません。メール、パソコン、HPなど、自社が使うものと照らし合わせてください。

本物に見えるログイン案内でも、偽の入口かもしれません。パスワードの使い回しを避け、重要なアカウントに多要素認証を設定し、不審な依頼を相談できるようにします。
多要素認証:パスワードだけでなく、別の種類の確認も重ねる仕組み。更新されていない機器などの弱点が悪用され、情報を持ち出されたり、ファイルを使えなくされたりする場合があります。更新と、切り離したバックアップ・復旧の確認が必要です。
ランサムウェア:ファイルを使えなくし、金銭などを要求する不正なプログラム。攻撃だけでなく、宛先の間違いや公開範囲の設定でも情報は漏れます。誰が見る必要があるかを決め、共有リンクと退職者の権限も見直します。
日常の確認と、システムの設定を両方そろえます。一般的な考え方の参考:IPAの中小企業向けガイドライン / 警察庁のランサムウェア対策。確認:2026年10月22日。説明と例はJPMが初心者向けに整理しています。被害の発生確率を示す分類ではありません。
最初の一歩
「明日使えないと、一番困る仕事は何か」。受注、予約、会計、取引先との連絡などから一つ選び、使っているサービスと、困ったときに連絡する人をメモしてください。
分からない項目は、分からないままで大丈夫です。次の確認表を担当者と見ながら、誰が確かめるかを決めましょう。パスワードや秘密の設定を、このページや問い合わせ欄へ書く必要はありません。
自社の6点を確かめる03 / まず確かめること
会社の規模を問わず、まず担当者と確かめたい基礎です。必要な対策は、扱う情報・契約・事業への影響で増えます。
確認した項目 0 / 6 安全性の診断・認証ではありません。
チェックはこの画面だけの一時メモです。保存・送信されず、再読み込みで消えます。分からないものは、保守担当へ確認してください。
対策を選ぶ
1つの製品ですべてを防ぐのではなく、役割の違う手段を重ねます。まず目的を選び、気になる項目を開いてください。

すべて:13件の選択肢
OS、アプリ、使っている部品、ネットワーク機器の既知の弱点を修正する。
担当者への問い:対象の一覧、担当者、期限、更新後の確認結果はある?
仕組み・判断の参考となる公式資料 ↗パスワード以外の確認を重ね、必要な人に必要な操作だけを許可する。
担当者への問い:管理者に多要素認証はある?退職者・共有IDは残っていない?
仕組み・判断の参考となる公式資料 ↗公開する機能と保存する情報を絞り、入力・権限・依存部品・テストを設計から見直す。
担当者への問い:誰が更新し、どこを検証する?委託先との責任分担は?
仕組み・判断の参考となる公式資料 ↗通信の宛先や送信元、ポート(通信の窓口)などを条件に、不要な接続を減らす。
担当者への問い:使っていない窓口は閉じている?管理用接続を誰に許す?
仕組み・判断の参考となる公式資料 ↗接続元IPから推定した国や、許可した接続元を条件に入口を絞る。
担当者への問い:正規の利用者・決済通知・監視サービスを止めない?
仕組み・判断の参考となる公式資料 ↗社外から社内などへ接続する通信経路を保護する。公開する入口を減らす選択肢。
担当者への問い:機器の更新・多要素認証・利用者制限・ログ確認は?
仕組み・判断の参考となる公式資料 ↗複数の通信検査・脅威検知などをまとめて運用する製品群。機能は製品ごとに異なる。
担当者への問い:どの通信を見られる?暗号化通信・社外端末・通知後の対応は?
仕組み・判断の参考となる公式資料 ↗HPやAPI(エー・ピー・アイ:システム同士の窓口)へ届く不審な通信を検査する。
担当者への問い:どの入口が対象?ルール更新・誤遮断の解除・監視担当は?
仕組み・判断の参考となる公式資料 ↗ストアで入手できる国を事業範囲に合わせ、サーバーでも利用者と操作権限を検証する。
担当者への問い:配信設定とは別に、API側で認証・権限・回数制限を確認した?
仕組み・判断の参考となる公式資料 ↗端末の不審な動きを見つけ、調査・隔離などの対応につなげる。ログは操作の記録。
担当者への問い:夜間の通知は誰に届く?隔離・調査・復旧はどこまで契約内?
仕組み・判断の参考となる公式資料 ↗不審なメールへの相談先、別経路での送金確認、報告・連絡手順を決める。
担当者への問い:振込先変更を、既知の電話番号など別経路で確認している?
仕組み・判断の参考となる公式資料 ↗隔離された控えと復元テストを用意し、止まった際の受注・連絡の代替手段を決める。
担当者への問い:何日前まで戻せる?別環境でいつ復元を試した?
仕組み・判断の参考となる公式資料 ↗事故調査・復旧・賠償・休業等の費用に、契約した範囲で備える。
担当者への問い:調査費・復旧費・休業は対象?事故時の連絡先と事前承認は?
仕組み・判断の参考となる公式資料 ↗
05 / 異変に気づいたとき
見覚えのない送金依頼や、急に使えなくなったファイル。原因を決めつけず、いつ・どこで・何が起きたかを、保守担当や社内の責任者へ伝えます。
メールのリンクや添付を開かず、送金先の変更などは、以前から分かっている電話番号など別の経路で確かめます。
ランサムウェアが疑われるときは、LANケーブルを抜く・Wi-Fiを切るなどして、保守担当へ連絡。調査の記録が失われるため、慌てて電源を切ったり、初期化したりしません。
発生時刻、画面の表示、使えない業務を記録。別の安全な端末や電話で連絡し、被害が疑われる場合は警察への相談も検討します。公開範囲や取引先への連絡は、責任者と専門家に確認します。
一般的な初動の参考:警察庁「被害が疑われたら・被害が確認されたら」(確認2026年10月22日)。状況別の公式対処・担当者の指示を優先。JPMの問い合わせは、緊急の監視・初動対応窓口ではありません。

06 / 仕事を続けるための備え
対策をしていても、事故を完全にはなくせません。止まったときに仕事を再開する準備も、セキュリティの一部です。
大切なデータのコピーを、被害が一緒に及びにくい場所へ。何が、いつの状態まで、どれくらいの時間で戻せるかを担当者と確かめます。コピーがあるだけで復旧できるとは限りません。
バックアップ=別に保管する控え。復旧=仕事で使える状態に戻すこと。社内責任者、保守会社、必要な相談先を、会社のメールが使えなくても見られる形で用意。連絡する順番と、停止・再開を決める人をそろえます。
名簿には必要な範囲だけを記録し、公開ページには載せません。受注や予約が止まったらどうするか、紙・電話などの代替手段と担当者を決め、小さく練習します。復旧に必要な外部支援や費用も確認します。
BCP=Business(事業)Continuity(継続)Plan(計画)。止まったときも大事な仕事を続けるための段取りです。備えの参考:IPAの中小企業向けガイドライン・警察庁の被害を想定した備え。説明・例はJPMの整理です。
費用への備え:サイバー保険との違いを読む →DEFENSE IN DEPTH / 守る場所の見取り図
以下はJPMが整理した役割の模式図です。順番に導入すれば安全になる、という意味ではありません。
だまされても、重要な操作へ直結させない
使わない接続を減らし、経路を管理する
弱点を減らし、不審なWeb通信も検査する
異常を見つけ、対応する人へつなぐ
戻す手段と、事故時の費用に備える
設計・運用の考え方:IPA|中小企業の情報セキュリティ対策ガイドライン ↗ / NIST|安全なソフトウェア開発の枠組み SSDF 1.1(2022年) ↗
EVIDENCE / 入口の点検を後回しにしない
警察庁の2024年の被害に関する感染経路調査では、VPN機器やリモートデスクトップを利用された事例が目立ちます。VPNの利用を一律にやめる、という結論ではありません。更新・認証・公開範囲を点検する理由です。
出典値からJPM作成。2025年警察白書掲載、対象は2024年の被害企業・団体等。全企業・中小企業全体の被害確率ではありません。2経路のみを抜粋し、他の経路は省略。出典確認:2026年10月22日。
ACCESS / 「日本だけ」は、3つの別の設定
IPアドレスから推定する国で通信を制限。国内向けの画面で候補になります。
残るリスク:日本国内の中継先からの攻撃や、許可された利用者の不正操作。
ストアでアプリを提供する国を事業範囲に合わせます。
別途必要:サーバーの認証・権限検査。配信国を指定しても、APIの保護にはなりません。
管理者だけが使う入口に、接続元制限や本人確認を重ねます。
事前確認:保守担当の接続と、締め出された場合の回復手段。
AWS|WAFの国・地域による判定 ↗ / Google Play|国を指定した配信 ↗。配信設定とサーバー保護の違い・運用上の確認点はJPMの整理です。
AI & WAF
WAF(ワフ)はWeb通信を調べる防御です。機械学習で不審な傾向を見つける方式は、既知の攻撃パターンを照合するルールと組み合わせる選択肢です。
攻撃者がAIを使うからといって、AI製品がすべての会社で必須とは限りません。自社の入口を保護できるか、誤遮断を直せるか、通知後に誰が対応するかで選びます。
WAFはパッチの代わりではありません。新しい攻撃への検知を保証せず、アプリの正しい権限や業務上の不正操作まで、すべて検査できるわけではありません。
WHEN A FIX IS NOT READY
複雑なシステムには、まだ見つかっていない弱点が残る可能性があります。一方で「すべてのサービスに必ず穴がある」と個別に断定はできません。設計・検証で減らし、発見後に対処できる体制を持ちます。
修正版がない段階の脆弱性は、ゼロデイと呼ばれます。発見・悪用・公表・修正の順序や期間は一定ではなく、修正までの日数を一律に見積もることはできません。
公式発表と、自社の版・機能・公開範囲を照合。被害の有無とは分けて判断。
公式の回避策、機能の無効化、接続元制限、検証したWAFルール等の有効性と副作用を確認。
回避策で十分に抑えられない重大な影響がある場合、該当機能や公開範囲の一時停止を責任者が判断。代替業務も準備。
別環境で検証、修正の反映、主要操作と監視を確認。再開後もログを点検。
ネットワークからの隔離、ログ・証拠の保全、契約先への連絡を担当者と進めます。慌てた再起動や初期化で調査に必要な情報を失う場合があります。停止は選択肢ですが、すべての問題で必要になるわけではありません。
再開の相談では、①修正・回避策の有効性 ②不正な変更や認証情報への対応 ③主要機能と復旧手段 ④再開の承認者・監視担当を確認します。
警察庁|ランサムウェア被害防止対策 ↗ / NIST|安全なソフトウェア開発の枠組み SSDF 1.1(2022年) ↗。上の流れはJPMが整理した一般的な判断の順序です。個別製品の公式対処を優先してください。
SERVICES & COST / 自社だけで抱えない
以下は検討の入口となる例です。順位・推薦認証・JPMとの提携を示すものではありません。機能、費用、対応時間、契約範囲は各社の最新条件を確かめます。
自社の取組と不足を確認する、公的な学習資料。
IPA|中小企業の情報セキュリティ対策ガイドライン ↗登録サービスの対象地域、監視範囲、駆け付け・保険等の条件を比較。
IPA|サイバーセキュリティお助け隊・利用者向け比較 ↗機械学習の攻撃スコア等を公式資料で確認。利用プランと保護範囲を照合。
Cloudflare|機械学習によるWAF攻撃スコア ↗国別判定などの機能例。AWS構成との適合と設定・監視担当を確認。
AWS|WAFの国・地域による判定 ↗補償・除外・特約・限度額を、保険会社または代理店へ確認。
三井住友海上|サイバープロテクターの補償・契約条件 ↗お助け隊は監視・対応等をまとめた選択肢ですが、すべての要件を満たすとは限りません。導入先の契約範囲と、自社に残る作業を確認します。
| 段階 | 確かめる費用・作業 | 経営者の確認 |
|---|---|---|
| 導入 | 初期設定、構成変更、検証、社員への案内 | 業務を止める必要は? |
| 日常 | ライセンス、更新、監視、調整、ログ保管 | 誰が・何時まで対応する? |
| 事故 | 調査、隔離、復旧、専門家、顧客への連絡 | 契約内と別料金の境界は? |
| 継続 | 休業、代替運用、移行・解約、自己負担 | いつ・どの業務から戻す? |
CYBER INSURANCE / 残る費用への備え
相手への損害賠償など
対象範囲はプラン・特約・約款による原因調査、復旧、専門家への相談など
対象範囲はプラン・特約・約款による休業による損失や代替業務など
対象範囲はプラン・特約・約款によるサイバー保険は、防御を続けても残る費用の備えです。事故の発生や、顧客の信頼の低下を防ぐものではありません。身代金を含め、あらゆる支出が補償されるとは考えず、次の項目を確認します。
三井住友海上|サイバープロテクターの補償・契約条件 ↗。JPMはここで保険の契約や補償可否を判断しません。最新の約款・重要事項は保険会社・代理店へご確認ください。
2026年10月19日の「第13回ITセキュリティセミナー」と共有資料から、予防・監視・復旧・保険という論点を抽出しました。図、表、文章はJPMが独自に整理し、公的機関と提供元の情報を確認しています。
保険パンフレット2ファイルは同一内容でした。資料中の保険料・想定損害を、現在の一般相場や実被害額として転用していません。セミナー参加者の発言・連絡先・個別事例も転載しません。
NEXT ACTION
「使っているシステム」「止まると困る業務」「担当者と契約先」を整理してください。パスワードや未公開の構成は、このページや問い合わせ欄に書かないでください。
日本プロダクトマネージメント合同会社では、HP・アプリ・事業開発における設計と運用の相談を受け付けています。個別の調査・改修・保守は、対象環境と支援範囲を確認してご案内します。
担当者と話す
まず、自社で何を使っているか、誰が管理しているかを確認。製品の重要な更新について相談するときは、次の文を自社向けに直して使えます。
【ホームページ・業務アプリの更新についての確認依頼】
当社で利用している製品が、記事で案内された問題の対象か確認してください。
1. 利用している製品・バージョン・対象システムと、影響判断の根拠
2. 適用する修正版・パッチと変更範囲、実行中の処理への反映方法
3. バックアップと、テスト環境(本番とは別の確認用環境)での検証
4. ログイン・保存・問い合わせ・予約・決済など、主要機能の確認
5. 停止の要否・予定時間・対応工数と費用
6. 問題が起きた場合の戻し方、未完了事項と次回確認日
被害が疑われる場合は、更新前にログなどの記録を保全する方法も相談してください。
※送る前に、利用システム名と対象記事のURLを追記してください。パスワードは書かないでください。
コピーだけでは送信されません。
点線の言葉を押すと、短い解説が開きます。「身近な例・詳しい説明」はこのページ内でも開けます。
読み方セキュリティ
会社の情報と、いつもの仕事を守るための備え。
鍵を買うだけでなく、誰が開け閉めし、なくした時はどうするかも決めておくイメージです。
Security
情報を適切に扱い、必要な仕事を続けられるよう、道具・人・手順を整えることです。
自社が守る情報、担当者、更新や事故時の連絡先を整理する時に使います。
高い製品を入れることだけで完了しません。人の使い方や復旧の準備も関係します。
読み方きみつせい
必要な人だけが、情報を見たり使ったりできること。
顧客の住所録を、担当者だけが開ける棚に入れるような考え方です。
Confidentiality
情報を見る・使うことを許された人の範囲に保つ性質です。
顧客情報や社内資料を、誰まで見せてよいか決める時に使います。
隠すだけで仕事ができなくならないよう、必要な人が使えることも確かめます。
読み方かんぜんせい
情報が勝手に変わらず、必要な内容が正しく保たれること。
請求金額の桁や振込先が、途中で勝手に書き換わらないようにするイメージです。
Integrity
情報が不適切に変更・削除されず、必要な正確さを保つ性質です。
金額や在庫、権限を変更できる人と、変更の確認方法を決める時に使います。
必ず誤りがないという保証ではありません。変更履歴と確認手順も必要です。
読み方かようせい
必要な人が、必要な時に、情報や仕組みを使えること。
受注の受付が止まった時に、代わりの受付方法と復旧手順を用意するイメージです。
Availability
業務に必要な情報やシステムを、必要なタイミングで利用できる性質です。
どの仕事を何時間まで止められるか、復旧の順番を相談する時に使います。
休まず動くことだけを意味しません。保守のための計画停止や代替業務も考えます。
読み方たようそにんしょう
種類の違う、複数の確かめ方で本人かを確認すること。
パスワードを知っていることに加えて、手元の認証アプリ等も確かめるイメージです。
Multi-Factor Authentication
知っている情報、持っている物、身体の特徴など、異なる種類の要素を組み合わせます。
管理画面や業務用アカウントへのログインを守る方法を相談する時に使います。
操作が二段階でも同じ種類の要素だけなら多要素とは限りません。確認コードは他人へ渡しません。
読み方フィッシング
本物らしい案内やサイトで、パスワード等を入力させて盗む手口。
いつもの取引先に似た請求メールでも、届いた案内だけで振込先の変更を決めないことが大切です。
Phishing
取引先やサービス等を装い、偽のサイト等へ誘導して、認証情報やカード情報等を得ようとする手口です。
ログインや支払の案内が本物か、別の確認経路を用意する時に使います。
見た目がきれい、HTTPSの表示がある、という理由だけで本物と判断しません。
読み方バックアップ
壊れたり失われたりした時に備える、復元用のコピー。
大事な帳簿の控え。ただし、取り出して使えるかも試しておく。
Backup
単語の意味や語感を使った覚え方です。歴史的な語源の説明とは分けています。
壊れたり失われたりした時に備える、復元用のコピー。
AIと開発する時に、自分のアプリの構成と確認項目を説明するために使います。
作成の成功と復元の成功は別です。保管場所の権限と削除の扱いも確認します。
読み方ランサムウェア
情報を使えなくするなどして、金銭等を要求する不正なプログラム。
帳簿が開けなくなるだけでなく、盗まれた情報が外へ出る心配も生じる場合があります。
Ransomware
ファイルを暗号化して使えなくする等の手段で、金銭等を要求する攻撃に使われます。情報を盗んで公開を脅す手口もあります。
重要な情報、バックアップの保管、停止時の代替業務を考える時に使います。
バックアップだけで情報流出を取り消せるわけではありません。被害の調査と対応は別にも必要です。
読み方ビー・シー・ピー
仕事が止まった時に、大事な業務を続けたり再開したりするための計画。
受注システムが使えない間に、どこで受付し、誰が取引先へ説明するかも決めるイメージです。
Business Continuity Plan
Business Continuity Planの略。重要な業務、人員、連絡先、代替手段や復旧の順番をあらかじめ考えます。
災害やシステム障害等への備えを、経営と現場で相談する時に使います。
バックアップの作成だけで完成するものではありません。担当や代替業務、試す機会も必要です。
読み方ぜいじゃくせい
攻撃に使われる可能性がある、ソフトウェアなどの弱点。
鍵をかけたつもりでも、特定の条件で開いてしまう入口のようなものです。
Vulnerability
作りや設定の問題により、情報を盗まれる、不正に操作される等につながり得る弱点です。
自社の製品や使い方が、注意喚起の対象に含まれるか確認する時に使います。
弱点が公表されたことと、自社が攻撃・侵害されたことは別です。
読み方ピー・エイチ・ピー
ホームページの裏側で、ログインや保存などを動かすための言語・仕組み。
お客さんが入力した予約を、裏側で確認して予約帳へ記録する係に例えられます。
PHP
サーバーでプログラムを動かし、入力に応じたページ表示やデータ処理等を行うために使われます。
WordPress等の管理画面だけでなく、それを動かす土台も更新されているか聞く時に使います。
PHPの更新と、アプリや追加部品の更新は別の場合があります。個別の構成を担当者へ確認します。
読み方ジャバ
業務システムなどを動かすために使われるプログラミング言語と実行環境。
店頭の画面には名前が出なくても、在庫や会計の裏側で使われる場合があります。
Java
プログラムを書くための言語名であり、そのプログラムを動かす環境を指して使われることもあります。
利用中の業務ソフトにJavaが含まれるか、更新の担当は誰かを確かめる時に使います。
JavaScriptとは別です。製品内のJavaを、自己判断で一般向けの更新に置き換えないでください。
読み方ノード・ジェイエス
JavaScriptをサーバーなどでも動かすための実行環境。
画面の操作に応じて、裏側で注文を照合する仕事を動かす土台にも使われます。
Node.js
ブラウザーの中だけでなく、サーバー側の処理や開発用の道具でもJavaScriptを実行できる仕組みです。
自社アプリや利用製品に含まれているか、どの部品と一緒に更新するか聞く時に使います。
言語や部品、組込み製品には別々の版があります。一つの版番号を、他製品の更新先に流用しません。
読み方ライブワイヤー
画面の入力やボタン操作と、サーバーの処理をつなぐための部品。
申請フォームで入力内容を確かめたり、ボタンの操作結果を画面へ返したりする仕組みの一部です。
Livewire
LaravelというPHPのアプリ開発の土台と組み合わせ、入力や画面の変化に応じたやりとりを作るために使われます。
アプリで使っている部品の有無と、PHP本体とは別の更新が必要かを聞く時に使います。
PHPを使う全サイトに入っているわけではありません。部品の更新と、アプリの操作確認は別に確かめます。
読み方ワフ
不審なWeb通信を調べ、通すか止めるかを判断する防御の仕組み。
入口で届いた用件を確かめる受付に例えられますが、すべての侵入を見抜く受付ではありません。
Web Application Firewall
Web Application Firewallの略。Webサイトやアプリへの通信内容を検査する仕組みです。
本体や防御ルールの更新、検知した記録、通常の申込みを妨げていないか確かめる時に使います。
WAFがあることは、すべての弱点を修正済みという意味ではありません。
読み方パッチ
ソフトウェアの不具合や弱点を直すための修正。
補修用の部品が届いていても、取り付けられたかは別に確認するイメージです。
Patch
製品全体を更新する場合も、別の修正ファイルを加える場合もあります。どの問題を直すかと実際の反映を確かめます。
担当者に、修正した問題の番号と適用記録を示してもらう時に使います。
修正が提供されたこと、適用したこと、いつもの仕事が動くことは別の確認です。
読み方シー・ブイ・イー
公表された弱点を、同じ番号で照合するための目印。
保守会社に「この番号の問題への対応は?」と聞くと、似た名前の別問題と分けやすくなります。
Common Vulnerabilities and Exposures
CVE-年-番号のような識別番号です。異なる機関の案内が同じ弱点について話しているか確かめられます。
記事、メーカーの案内、実際の修正記録を照合する時に使います。
番号があるだけで、深刻度・悪用の有無・自社への影響が決まるわけではありません。
読み方けんげんしょうかく
本来は許されていない、より強い操作権限を得ること。
一部の部屋に入れる社員証で、管理室まで開いてしまうイメージです。
Privilege Escalation
低い権限の利用者等が、欠陥を悪用して、本来できない情報の閲覧やシステムの変更等を行えるようになることです。
攻撃者に先に必要な権限と、得られる権限を分けて注意喚起を読む時に使います。
権限昇格という言葉だけで、外部の誰でも最初から最高権限を得られるとは判断しません。
読み方アール・シー・イー
離れた相手に、不正なプログラムや命令を実行されること。
外から届いた用件によって、裏側の機械に勝手な仕事をさせられるイメージです。
Remote Code Execution
Remote Code Executionの略。通信等を通じ、対象の環境で攻撃者の意図する処理を実行される問題です。
ログインが必要か、特定の機能や設定が条件かを担当者へ確認する時に使います。
実行できる権限や成立条件は問題ごとに違います。必ず最高権限で動くとは限りません。
読み方ケー・イー・ブイ
実際の悪用が確認された弱点を、米CISAが掲載する一覧。
修理の必要がある部品のうち、実際に悪用された情報があるものへ目印が付くイメージです。
Known Exploited Vulnerabilities Catalog
Known Exploited Vulnerabilities Catalogの略です。公表されただけの弱点と、悪用が確認されたものを分けて確認する手掛かりになります。
利用製品が対象か、修正をどの順番で進めるか担当者と相談する時に使います。
掲載は自社の被害の証明ではありません。米国連邦機関向けの期限を、日本企業の一律の法定期限と扱いません。
参考:CISA:既知悪用カタログの公式データ。身近な例と日本語の説明はJPMによる整理です。
読み方シー・ブイ・エス・エス
弱点の深刻さを、決められた基準で表す指標。
数字だけを見るのでなく、何ができる相手に、どんな被害があり得るかを読むための見取り図です。
Common Vulnerability Scoring System
攻撃に必要な条件や、情報・操作・停止への影響等を評価するための仕組みです。使った版や評価対象も確認します。
複数の弱点を比較し、対象条件と対策の優先度を相談する時に使います。
点数は被害に遭う確率ではありません。製品や評価方法が違う数字を、同じ条件として比べません。
参考:FIRST:深刻度の評価指標CVSS。身近な例と日本語の説明はJPMによる整理です。
読み方クリティカル
深刻度の区分で、重大な問題を示す言葉。
「重大」という札だけでなく、うちの製品が対象か、外部から届く場所かを確かめます。
Critical
脆弱性の評価で使われる区分です。誰が、どの製品や条件を評価したものかも一緒に読みます。
注意喚起を読んで、担当者へ優先確認を依頼する時に使います。
Criticalという表示だけで、すべての環境に同じ攻撃が成功するとは限りません。
参考:FIRST:深刻度の評価指標CVSS。身近な例と日本語の説明はJPMによる整理です。
読み方ハイ
深刻度の区分で、一般に「高」とされるもの。
「重大の一段下だから後回し」と決めず、実際の悪用と自社の使い方も確かめます。
High
弱点の深刻さを示す区分の一つです。Critical等との区別は、評価機関や方法の説明と照合します。
自社に関係する注意喚起の条件と、対処の順番を確認する時に使います。
高い評価と、現実の悪用確認は別の情報です。点数だけで対応不要とも緊急停止とも決めません。
参考:FIRST:深刻度の評価指標CVSS。身近な例と日本語の説明はJPMによる整理です。
読み方ホットフィックス
特定の問題を直すために、別途提供される修正。
月ごとの更新を入れても、別に必要な修正が残る場合があるので記録を照合します。
Hotfix
通常の更新とは別に案内される個別の修正等を指します。呼び方や提供方法は製品によって異なります。
対象の製品・基準の版・追加修正の組合せを保守会社へ聞く時に使います。
名前だけで、すべての過去の修正が含まれると判断しません。
読み方ふくげん
保存しておいた控えから、データや仕組みを戻すこと。
帳簿の控えがあるだけでなく、必要な帳簿を取り出して仕事を再開できるか試します。
Restore
バックアップ等を使い、必要なデータや設定を使える状態へ戻す操作です。
バックアップの確認と一緒に、戻す手順・時間・担当者を決める時に使います。
過去の控えへ戻すと、その後に受けた注文を失う場合があります。データの扱いも先に決めます。
読み方しんがい
許されていない相手に、情報やシステムへ入り込まれたり操作されたりすること。
鍵の不具合があることと、実際に知らない人が入ったかを分けて調べるイメージです。
Compromise
情報を読まれる、書き換えられる、不正な処理を動かされる等、安全が損なわれた状態を指します。
弱点の修正とは別に、過去の不正な動きと影響を調べる時に使います。
更新しただけで、過去の侵害がなかったと証明できるわけではありません。
読み方ログ
アクセスや処理の動きなどを残した記録。
受付簿や作業日誌を使って、いつ何が起きたかをたどるイメージです。
Log
いつ誰がどの操作をしたか、どこで処理が失敗したか等を、設定した範囲で記録するものです。
不正な操作や障害が疑われた時に、調査できる期間と記録の保管先を聞くために使います。
記録されなかった動きもあります。異常な記録がないことだけで、被害なしとは断定しません。
読み方ファームウェア
通信機器などの中で、その機器を動かすソフトウェア。
機械そのものを買い替えなくても、内部の動かし方を更新する場合があります。
Firmware
ルーターや防御用の機器等の動作を制御するため、内部に組み込まれているプログラムです。
製品名・型番と一緒に、機器の修正版と更新方法を確認する時に使います。
一般のPC用ソフトを自己判断で機器へ入れません。メーカーがその型番に案内する方法を使います。
読み方アイ・ピー・アドレス
ネットワークで、通信先や通信元を識別するための番号。
通信を届ける宛先の番号に例えられますが、人の住所や本人確認そのものではありません。
IP Address
Internet Protocolの通信で、機器等の位置づけを識別するために使われる情報です。
管理画面を開ける通信元の範囲を、保守会社と確認する時に使います。
番号だけで相手が誰かを確定できません。番号が変わる環境や、複数人で共有する場合もあります。
読み方かんりインターフェース
管理者が設定や運用の操作をするための入口。
お客さんの売り場とは別にある、設定変更や売上確認のための管理室のようなものです。
Management Interface
Web画面やプログラム向けの窓口等、製品を管理するための接点です。
外部から誰が接続できるか、通常の利用画面と分けて確認する時に使います。
管理画面があるだけで問題とは限りません。公開範囲や本人確認、許される操作を照合します。
読み方エックス・エム・エル・エーピーアイ
XMLという形式のデータで、プログラムから操作・連携する窓口。
人が管理画面を押す代わりに、別のプログラムが決まった形の依頼を送るイメージです。
XML API
XMLは情報を一定の形で表す書き方の一つです。XML APIは、その形式等を使って機能やデータを利用するための接点です。
管理用の接続先を調べる時に、人が開く画面以外の窓口も対象か確認します。
XMLという形式そのものが危険だという意味ではありません。製品の影響条件と権限を確認します。
読み方ふみだい
管理作業の接続先を絞るために使う、中継用の端末。
管理室へ入る前に、一つの受付を通るように入口を絞るイメージです。
Jump Host
管理者が目的のシステムへ直接接続せず、定めた端末を経由する構成等を指します。
管理画面を、信頼する経路からだけ開けるようにできるか相談する時に使います。
中継端末を置けば自動で安全になるわけではありません。その端末の認証・更新・接続権限も守ります。
読み方ブロトリ
情報を小さくし、通信や保存に使うための圧縮方式。
荷物を小さくまとめ、届いた所で開くイメージです。開く側の部品にも更新が必要な場合があります。
Brotli
元の情報を失わず小さくし、使う時に元のデータへ戻すための仕組みです。
どの製品がその部品を使い、外部の圧縮データを処理するか確認する時に使います。
Brotliを使う全製品が、同じ弱点や版の対象とは限りません。組込み製品ごとに照合します。
参考:Google Brotli:圧縮方式の説明。身近な例と日本語の説明はJPMによる整理です。
読み方カール
外部のWebサービスなどとデータをやりとりするための道具・部品。
自社アプリから配送会社へ問い合わせる時に、通信を受け持つ道具に例えられます。
cURL
URLで示した相手との通信を行うために使われます。コマンドの道具や、アプリへ組み込む部品として登場します。
実際の利用部品、通信の設定、受け取ったデータの扱い方を担当者へ確認する時に使います。
見える画面に名前がなくても内部で使われる場合があります。設定は用途によって異なります。
読み方ログイン・セッション
ログインした人とのやりとりを、続きとして扱うための状態。
一度受付をした人へ渡す入館証に例えられます。期限や扱いを決めておく必要があります。
Login Session
Webでは、ログイン後の複数の操作を同じ利用者の続きとして扱うために、識別情報等を利用します。
ログインの有効期間や、ログアウト・権限変更後の扱いを確認する時に使います。
アクセス分析で使う「訪問のまとまり」というセッションとは文脈が違います。
読み方ほんばんかんきょう
お客さんや社員が、実際の仕事で使っている環境。
営業中の店に当たります。試しに金額や予約を変えることにも実際の影響があります。
Production Environment
公開中のサイトや日々の業務を動かすシステム等、実利用のために運用される場所です。
更新をどこへ反映するか、業務への影響や作業時間を決める時に使います。
テスト用の環境とは分けます。本番での試験は、実課金や実顧客の通知を生まないよう計画します。
読み方テストかんきょう
本番へ変更する前に、操作や影響を確かめるための別の環境。
開店前に、試験用の注文で会計や在庫の動きを練習するイメージです。
Test Environment
実際の利用先とは分けて、更新や機能変更を試すために用意する場所です。
ログイン、保存、受注・取消等、重要な仕事が動くかを先に確かめる時に使います。
本番と構成が違う場合、確認できない影響が残ります。実データや本当の決済を不用意に使いません。
読み方ピー・エイチ・ピー・エフ・ピー・エム
サーバー内部でPHPの処理を受け持つ、動かし方の一つ。
店の受付が受けた依頼を、裏側の担当者へ渡して処理するイメージです。
FastCGI Process Manager
FastCGI Process Managerの略。PHPの処理を実行する働き手を管理し、Webサーバー等からの依頼を処理する仕組みです。
PHPがどの方式で動くか、更新や設定変更が稼働中の処理へ反映されたか聞く時に使います。
PHPを入れた全環境がこの方式ではありません。設定変更だけで反映済みとせず、担当者が確かめます。
参考:PHP公式:FastCGI Process Manager。身近な例と日本語の説明はJPMによる整理です。
読み方モッド・ピー・エイチ・ピー
ApacheというWebサーバーへPHPを組み込んで動かす方式。
受付と処理の担当が一つの組織の中にある、という説明用のイメージです。
Apache PHP Module
Apacheの機能の一部としてPHPを動かす構成を指します。別の構成であるPHP-FPM等とは動かし方が異なります。
注意喚起に書かれた実行方式が自社に当てはまるか、保守会社へ確認する時に使います。
Nginx等を含む、すべてのWebサーバーがこの方式でPHPを動かしているわけではありません。
読み方オー・オー・エム
処理に必要な作業用メモリを、確保できなくなった状態。
書類を広げる机がいっぱいで、次の作業場所が用意できないイメージです。
Out Of Memory
Out Of Memoryの略。処理に使えるメモリの制限等により、必要な領域を用意できない状態を指します。
エラーの原因や対象条件を、担当者と分けて確認する時に使います。
この言葉だけで攻撃や脆弱性を意味しません。サーバー全体の物理メモリ不足に限るとも限りません。
ニュース / 基本を知った、その先へ
ニュースを全部読む必要はありません。自社が使う製品か、担当者と照合してください。公表日と自社の対応状況は別です。

SonicWall SonicOS SSLVPN
SAMLで遠隔接続のログインを管理する場合が対象。機器の世代・稼働版、修正版と多要素認証の確認を保守担当へ。
対象と、担当者への確認を読む →メーカー評価High 7.1、CISA評価High 7.5。CISAが実悪用を確認し、別方式の有効な資格情報を持つ相手による多要素認証の回避が、社内情報への接続につながり得るため例外採用。対象機器・稼働版・SAML利用を限定します。
Joomla向けYOOtheme Pro
Joomla向けの対象版、画像処理の弱点、修正版と更新前の確認を整理。保守担当へCMSと部品の版を確認できます。
対象と、担当者への確認を読む →JoomlaのCVE登録情報はCritical 10.0。公開画像処理に到達できると認証なしの不正な処理が可能で、Unit 42が実悪用を報告。11月5日の国内周知を受け、対象版と確認方法を限定して採用。
設備のデータを扱う機器 · SIMATIC IOT2050
その編集画面、
誰が開ける?
SIMATIC IOT2050 / Industrial OS / Node-RED
指定4機種でIndustrial OSとNode-REDを使う構成が対象。機種・版と管理画面への接続範囲、修正版と業務を止める前の確認を整理。
対象と、担当者への確認を読む →提供元とSiemens CNAがCritical10.0と評価。到達可能な未認証の管理画面から最高権限で命令実行のおそれ。8月の初公表と11月の対象明確化・当社確認を分け、実悪用や国内導入は未確認として対象を限定。
データ連携 · Airbyteの運用形態
更新するのは、
誰ですか?
Airbyte
提供元のCloudと自社運用は対応が違います。配置・権限、Enterpriseの例外、戻せないDB移行を保守担当と確認。
対象と、担当者への確認を読む →提供元Critical 9.9、JVNはHigh 8.8/8.7で実悪用を確認。データ連携の命令実行・認証情報への影響を重視し、2.xの認証条件と旧1.xの到達条件を分けて採用。
WordPress本体 · 悪用確認あり
更新をやめず、
任せる範囲を確認。
WordPress本体
本体の版、更新中の外からの到達、反映後の業務確認を分ける。プラグインの更新と混ぜず、保守担当への質問をまとめます。
対象と、担当者への確認を読む →High8.1の条件付きの未認証命令実行。11月3日のCISA KEV追加による実悪用確認と重大な影響を理由に例外採用。修正公表10月28日と当社確認11月4日を分け、Criticalや全WordPressの侵害とは扱いません。
更新する場所を、分けて確認
アプリの更新と、
サーバーの土台は別
Linuxカーネル・IPv4通信処理
HPやアプリの更新と、OSの更新を分けて確認。RHELとUbuntuの一部系列の修正、Veeamのバックアップ・復元製品に組み込まれた部品の更新経路を確認。稼働版と作業中の系列を分けて照合します。
対象と、担当者への確認を読む →Linux CNAとRed HatのCritical9.8、未認証のメモリー破損・停止と命令実行のおそれを一次資料で照合。Ubuntuの優先度・v3/v4もCriticalであることを照合し、評価元と尺度は分けます。実悪用は未確認。10月の原公表と11月の当社確認を区別します。
注文のファイル添付
受理形式の空欄は、
版で意味が違う
Checkout Files Upload for WooCommerce(WP Wham)
WP Whamの添付機能の条件に加え、11月8日にThemehigh Proの添付削除とpayeverの決済連携に関する注意を追記。製品・稼働版と修正後の注文テストを分けて確認します。
対象と、担当者への確認を読む →公的CISA-ADPはCritical9.8と評価。CNAの条件付き未認証命令実行と提供元の2.4.0修正を照合し、旧未対応の確認へ限定。原公表10月と当社確認11月を分け、実悪用は未確認、全WordPressへ広げません。
使っているソフト、その部品は?
表の名前と、
裏の部品を照合する。
製品名・保守窓口を確認
Windows機・部品版を確認
提供元へ、互換性のある修正と
業務が使えることの確認を。
Thales Sentinel Keys Server
業務ソフトに使う部品名と、稼働版を確認。Windows版1.3.8.0未満の対象、互換性のある修正、停止・復旧と業務テストを保守会社へ聞く順番を整理します。
対象と、担当者への確認を読む →メーカー公開CNAがCriticalの認証なしSYSTEM権限命令実行を公表。実悪用は未確認。正確な対象と、契約者用の配布物・詳細手順が未取得という境界を守って案内します。
Ivanti Connect Secure
以前の修正版でも、追加2件では対象になる場合があります。製品・稼働版・更新担当を確認し、更新計画と侵害調査を分けて保守会社へ依頼します。
対象と、担当者への確認を読む →High2件とMedium1件の連鎖による未認証の命令実行・資格情報窃取・情報流出をメーカーとCISAが確認。High例外として採用し、単独のMediumを重大と呼ばない。
GitLab CE/EE・自社運用
開発の道具が、自社運用か提供元の運用かを確認。対象版・その後の重大修正・ログの保全・停止復旧まで、開発会社へ聞く順番を整理します。
対象と、担当者への確認を読む →Critical 10.0の未認証命令実行で、CISAが10月29日に悪用確認済み一覧へ追加。10月12日の原公表と追加日を分け、自社運用の該当版だけに確認を促します。
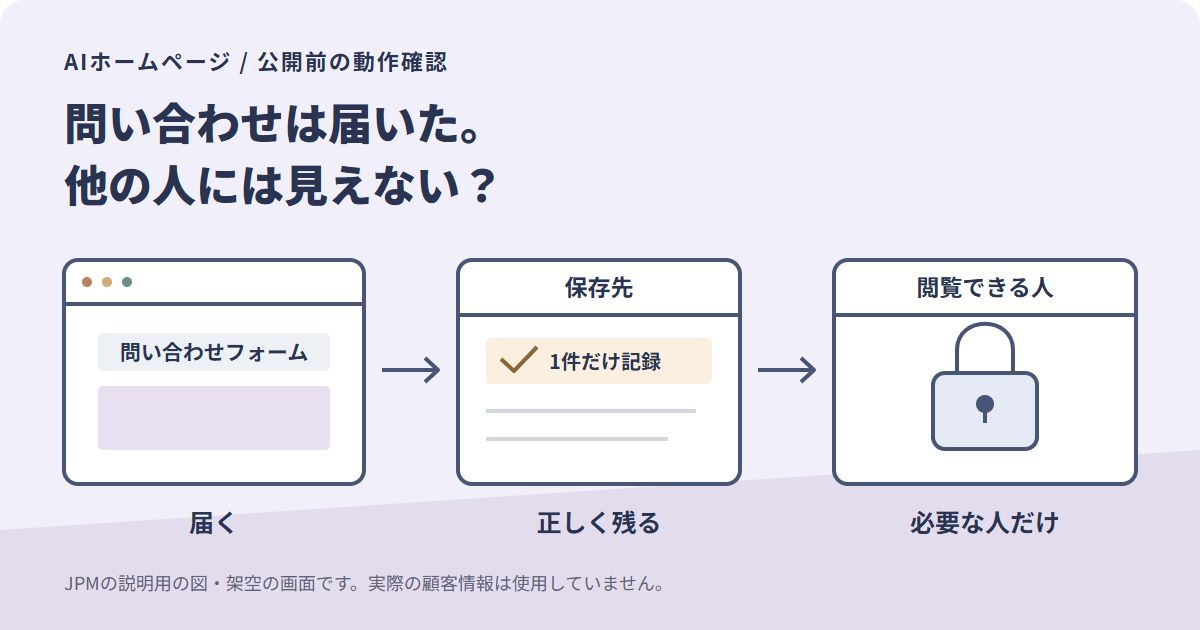
AIホームページ・問い合わせ・予約
届く、正しく残る、必要な人だけが見られる。問い合わせ・予約の確認表に加え、11月8日にContact Form 7の添付欄の対象版と修正を追記しました。
対象と、担当者への確認を読む →10月のJPCERT/CCとNICTの注意喚起を公開前の確認へ。追記したContact Form 7はPatchstack評価8.1・既知悪用の表示と、特定のサーバー構成での未認証命令実行を根拠に採用。対象の追加機能・稼働版・添付欄を限定します。
HPの保守・自社更新
ニュースの不安を、保守会社への質問へ。首相発言・PHP公式・国際共同注意喚起を分け、更新担当・本人確認・復旧と費用を整理します。
対象と、担当者への確認を読む →既存の製品別ニュースとは別に、経営者が判断する更新分担と費用を説明。自社更新と専門対応の境界、学習・相談・サンプルの入口をまとめます。
Adobe Campaign Classic v7
ログイン不要のSQL注入を含む重大な問題。Adobeが運用する環境の修正済み案内と、自社・併用運用の版/build・担当・配信の確認を分けます。
対象と、担当者への確認を読む →CriticalのSQL注入で、認証や利用者のクリックを要しない条件を開発元が公表。顧客情報と配信基盤の重大な影響に備え、対象製品・利用形態だけに絞って確認手順を案内。実悪用は開発元が未把握。
ヤマハ NWR100
対象はRev.26.00.07以前。社内Wi-Fiからも管理画面へ届くか、修正版・設定の保存・再起動後の業務通信を確認します。
対象と、担当者への確認を読む →Criticalの認証なし命令実行。NWR100だけに対象を絞り、10月28日の問題公表と7月1日の修正版配布、既定の外部接続制限を分けて説明。実悪用の記載は今回未確認。
Adobe Commerce / Magento Open Source
Adobe Commerce/Magentoの重大な問題がCISAの悪用確認済み一覧へ。利用版と追加パッチの記録、受注・決済の確認を保守担当へ。
対象と、担当者への確認を読む →Criticalの問題を10月27日にCISAがKEVへ追加。7月の修正公表と今回の悪用確認を分け、対象店舗だけが確認できる案内を追加。
Nextcloud / Built-in CODE Server
文書編集アプリの旧版は、無効化だけでは対策になりません。26.4.303以上への更新または削除を保守担当と確認。
対象と、担当者への確認を読む →Criticalの無認証命令実行。10月14日公表、10月23日のCISA既知悪用カタログ追加を受け、停止中に成立する条件と対象アプリを限定して案内。
PHP / Java / Node.js
Brotliも10月27日にCISAの悪用確認済み一覧へ。Windows版PHPの再配布物と組込み製品の修正範囲を分けて確認。
対象と、担当者への確認を読む →既知悪用の新しい確認を既存まとめへ追記。Node.js公式Highと他の評価を混同せず、組込み製品ごとの修正を確認。
SiteGuard Server Edition
すでに低い権限を得た攻撃者に、最高権限を奪われるおそれ。更新前の記録保全も重要です。
対象と、担当者への確認を読む →開発元の悪用確認をJPCERT/CCが案内。防御ソフトの本体更新と、ルール更新の違いを整理。
Livewire 3
2025年公表の問題も、未更新なら残ります。最低修正版と、その後の修正を分けて確認。
対象と、担当者への確認を読む →認証なしでサーバー上の命令実行に至る条件があるため、未修正の3系利用者へ再確認を促します。
PHP
CISAの悪用確認済み一覧へ追加。修正版・侵害確認・製品別の対応状況を整理。
対象と、担当者への確認を読む →外部から認証なしで不正な処理を実行されるおそれがある2件。PHP公式が即時更新を推奨。
掲載順は編集上の確認順です。個別企業の危険度の順位ではありません。古い公表を新しい発見として扱いません。
同じ話題の外部解説:PHP・Java・Node.jsの更新確認をnoteで読む →
FOR BUSINESS OWNERS
中小企業の経営者が、社内で「うちも対象か」「何を頼むか」を話せるメディアです。細かなパッチの一覧ではなく、重大な情報流出・システムの乗っ取り・長い業務停止につながる情報を選びます。
メーカー、IPA、JPCERT/CC等を照合。常時監視や全件網羅の警報ではありません。掲載がないことは、安全の証明ではありません。
掲載・更新の基準を見る →運営は日本プロダクトマネージメント合同会社。公的機関と開発元の一次情報を確認し、事実、JPMの説明、仮想例を分けています。特定環境の診断や、すべての脅威を網羅する警報サービスではありません。
一般的な対策は、IPAの中小企業向けガイドラインなどを参考にしています。学ぶ順番・説明・例・イラストは独自の編集です。
選定・訂正・更新の方針を見る →