ホームページ・Webサービスの運営者へ
PHPの重大な脆弱性。保守担当に、いま何を確認する?
制作会社に任せていても、対応状況は確認できます。まずは「うちのサイトへの影響と、修正版の適用予定は?」と聞いてください。
公開・一次資料確認:2026年10月21日 / 日本プロダクトマネージメント合同会社
まず、ここだけ
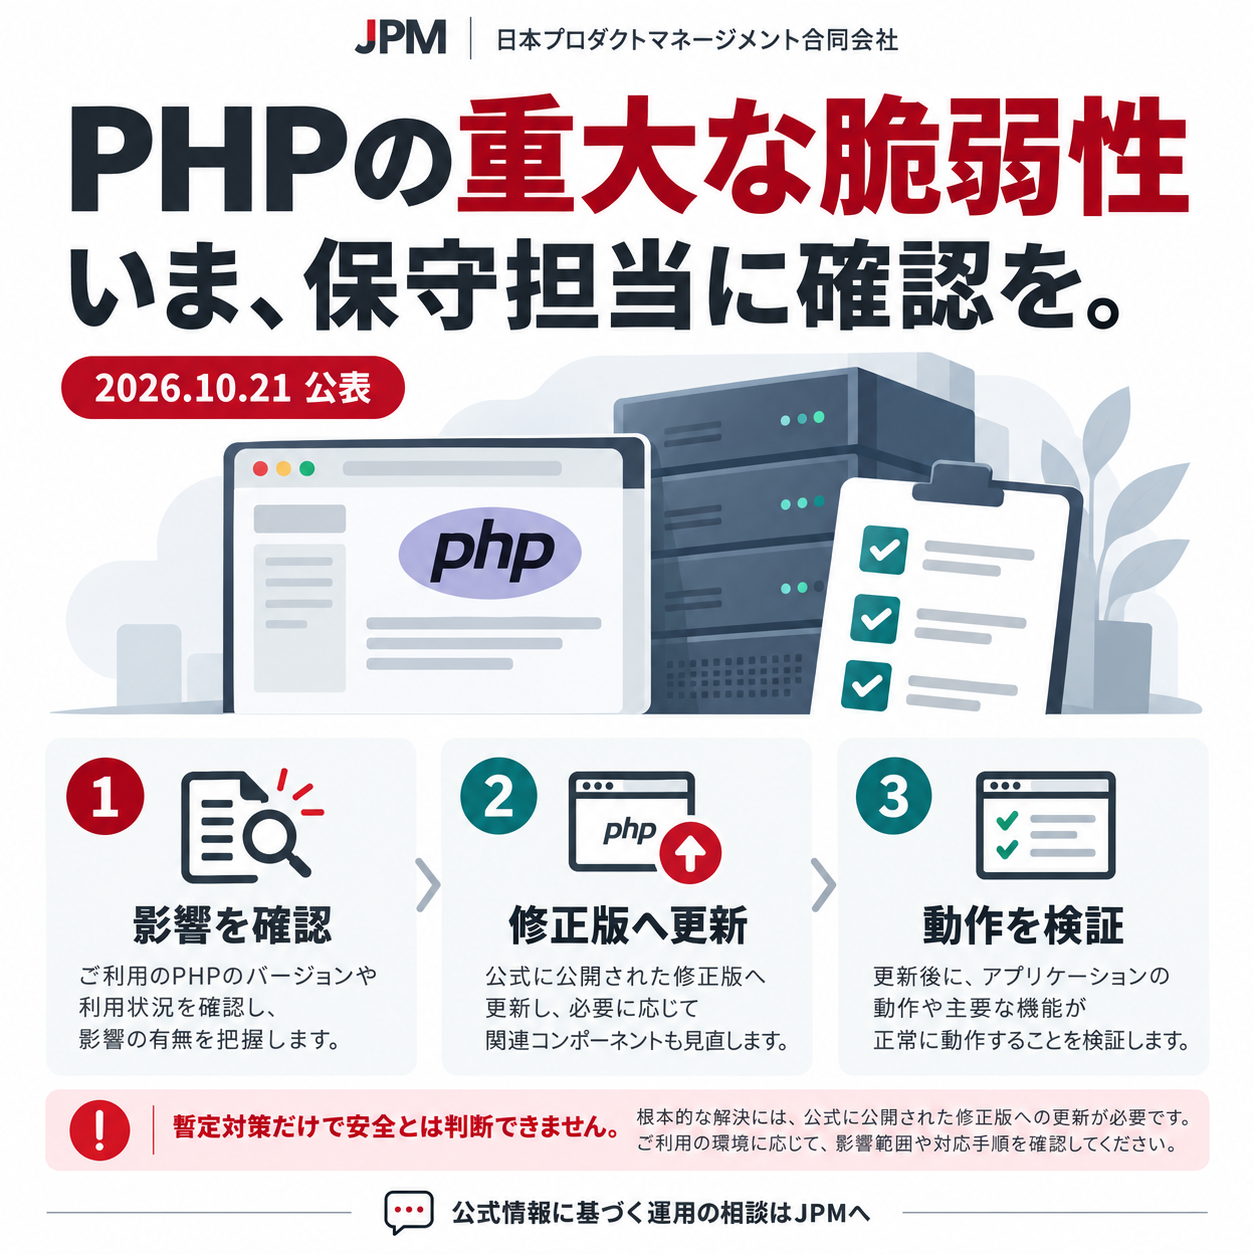
PHPに、条件がそろうと外部からサーバー上で不正なプログラムを動かされる重大な問題が2件公表されました。暫定対策だけで完了とせず、修正版への更新と動作確認を進める案件です。
PHPはサイトを動かす土台の一つ。WordPressやLaravelなどを利用している場合は、管理画面やプラグインだけでなく、サーバー側のPHPも確認します。
何が公表された?
PHP開発元は2026年10月21日、CVE-2026-109618とCVE-2026-109619の修正を公開しました。どちらも深刻度はCVSS v4.0で9.2、Critical(重大)。9.2は被害に遭う確率ではありません。
修正版はPHP 8.2.35、8.3.36、8.4.27、8.5.12です。Linuxなどの配布元が修正を取り込んで提供する場合もあるため、数字だけでなく、利用中の配布元の更新情報と照合します。PHP 8.1以前はPHP本体の通常サポートが終了しており、配布元の修正提供や移行計画も確認が必要です。
問題の中心はPHP内部のメモリ管理です。条件次第では、ログインしていない相手からのリクエストでも攻撃が成立します。実際の影響は動作方式、設定、拡張機能、アプリの処理によって異なり、すべてのサイトで同じ攻撃が成立するわけではありません。
「WAFがある」「アップロード画面がない」だけでは判断しない
WAF(不審なWeb通信を検査する仕組み)があっても、今回の影響をすべて防げるとは限りません。画面にファイル送信の機能が見えないことも、PHPが外部入力を処理しない証明にはなりません。
公式説明では、Apacheのmod_php、PHP-FPMなど、動かし方によって成立条件が異なります。一般向けの記事の設定例をそのまま本番へ当てはめず、担当者が環境を確認して対処します。
保守担当と進める、4つの確認
使っているPHPと影響を確認する
PHPの有無、バージョン、動作方式、配布元、対応担当者を確認。「対象外」と判断した場合も、その根拠を残します。
バックアップと復旧手順を用意する
サイトとデータの戻し方、作業時間、障害時の連絡先をそろえます。バックアップがあることと、復旧できることは別に確認します。
必要な暫定対策を検討し、修正版を適用する
すぐ更新できない場合の対策は技術担当者が選びます。一部の攻撃経路を減らすもので、更新の代わりにはなりません。修正版の配布状況も担当者へ確認してください。
主要機能と実際の適用状態を確認する
ログイン、データ保存、問い合わせ、予約、決済など、使っている機能を確認。実行中のPHPにも修正が反映されたかを確かめ、対応日時と未完了を記録します。
担当者へ、このまま聞けます
今回公表されたPHPの重大な脆弱性2件について、うちのサイトの影響と対応状況を確認してください。修正版の適用予定、更新前のバックアップ、更新後の主要機能の確認まで教えてください。
作って終わらせない、Web運用の相談先へ。
セキュリティも、運用の仕事として。
日本プロダクトマネージメント合同会社は、AIを活用したホームページ・システム開発に加え、更新・メンテナンスを含めた運用設計を支援します。今回も一次情報を確認し、影響確認・更新・動作検証を分けて案内しています。
「何を保守会社へ聞けばよいか分からない」という段階からご相談ください。個別環境の調査・改修・継続保守は、構成と権限、対応範囲を確認してからご案内します。侵入を完全に防ぐ保証、専門認証の取得、24時間の緊急対応を約束するものではありません。
PHP・Web保守について相談する →一次出典と補足
本記事は運営者向けの一般解説です。個別環境の被害・悪用の有無を診断したものではありません。公式情報は更新される場合があります。